הבינה המלאכותית חושפת את החולשות של האינטרנט, ומי עשוי להרוויח מזה
מאת גיא נתן · 22.10.2026
בקצרה
- חולשות האבטחה החמורות PHP2Shell קיבלו דירוג חומרה קריטי של 9.2 מתוך 10, ומאפשרות לתוקפים להריץ קוד מרחוק, מצב המחייב חברות רבות להגדיל מיידית את תקציבי הגנת הסייבר שלהן כדי למנוע חשיפת נתונים.
- חברת פאלו אלטו זיהתה מעל 22.6 מיליון מופעי תוכנת PHP הפגיעים ברחבי הרשת העולמית, נתון הממחיש את הסיכון המערכתי התשתיתי שעלול להוביל לפגיעה מהותית בפעילות העסקית וברווחיות של מיליוני ארגונים.
- ממשלת הולנד וקרן ויקימדיה נאלצו להשבית שירותים ציבוריים חיוניים כאמצעי מניעה לפני פריצה בפועל, צעד שגרם לשיבוש כלכלי ותפעולי המוכיח כי אירועי אבטחה מסבים נזק כספי ישיר עקב אובדן זמינות.
- ספקיות הגנת הרשת קלאודפלייר ואקמאי פרסו הגנות ייעודיות לבלימת המתקפות בשרתיהן, התפתחות שמציבה אותן בעמדת יתרון פיננסי שעשויה להגדיל את הכנסותיהן באמצעות שדרוג חבילות אבטחה והרחבת חוזים מול לקוחות קיימים וחדשים.
עסק יכול להשקיע בעיצוב אתר, בפרסום ובמערכת תשלומים, ובכל זאת לגלות שהסיכון לפעילות שלו מסתתר ברכיב תוכנה שהוא לא פיתח ואולי אפילו לא יודע שהוא משתמש בו.
כאשר אותו רכיב משרת מספר עצום של אתרים, חולשה אחת מחייבת אלפי ארגונים לפעול במקביל.
חלקם זקוקים להגנה נוספת, אחרים משלמים על תיקונים, ובמקרה של השבתה גם מאבדים מכירות.
זה הסיפור שמאחורי PHP2Shell, החולשות שנחשפו השבוע בתשתית תוכנה נפוצה מאוד. אבל הסיפור הגדול יותר הוא תפקידה של הבינה המלאכותית, היא מסייעת למצוא בעיות מורכבות וגם מקצרת את הדרך להפיכתן למתקפה.
מבחינת המשקיעים, השאלה היא מי יכולה להפוך את הצורך בהגנה להכנסות, ומי תצטרך לשאת בעלויות הטיפול.
איך חולשה אחת מגיעה לכל כך הרבה אנשים
הPHP היא שפת תכנות שמפעילה אתרים ויישומים, ובהם מערכות וורדפרס, דרופל וג׳ומלה. החולשות שנחשפו בליבת המנוע שלה עלולות לאפשר לתוקף להריץ קוד בשרת ללא התחברות או לקרוא מידע רגיש מזיכרונו. שתי החולשות המרכזיות קיבלו דירוג חומרה של 9.2 מתוך 10.
במילים פשוטות, התוכנה עלולה להשאיר מידע פנימי במצב לא תקין לאחר שגיאה חמורה, תוקף יכול לנצל זאת כדי לגרום לשרת לבצע פעולות שלא התכוון לבצע.
לכן גם אתר שהקוד שלו נכתב היטב עלול להיות חשוף בגלל המנוע שמפעיל אותו. זו בעיה בשכבת התשתית המשותפת, ולכן היא חוצה חברות, מדינות ותחומי פעילות.
פאלו אלטו זיהתה יותר מ22.6 מיליון מופעי PHP החשופים לאינטרנט ועשויים להיות פגיעים.
ההיקף הזה משמעותי משום שמערכת אחת יכולה לשרת ציבור גדול, שרת אחסון עשוי להפעיל כמה אתרים ואתר אחד יכול לשרת קונים, עובדים או אזרחים רבים.
עבור המשתמש, הבעיה יכולה להתבטא בחנות שאינה זמינה, בשירות ציבורי שלא ניתן לגשת אליו או בחשיפת פרטים אישיים במקרה של חדירה.
עבור העסק, היא עלולה להפוך לאובדן מכירות, להשבתת שירות ולעבודת תיקון ובדיקה. גם אתר שנלקח מהאוויר לצורך מניעה, בלי שנפרץ, כבר אינו מספק שירות ללקוחותיו.
כך אירוע טכנולוגי הופך לשיבוש כלכלי.
השיבושים כבר הגיעו לשירותים ציבוריים ולוויקימדיה
ההשפעה של חולשות PHP כבר הגיעה לשירותים שאנשים משתמשים בהם ביום יום.
בהולנד הושבתו זמנית כאמצעי זהירות שירותי ממשל, ובהם פורטל המידע Overheid.nl, הפורטל האישי MijnOverheid ושירות ההזדהות DigiD.
אפילו אתר המרכז הלאומי לאבטחת סייבר ההולנדי הוסר זמנית מהאוויר. המטרה הייתה למנוע ניצול של החולשות עד להתקנת התיקונים.
גם קרן ויקימדיה, שמפעילה את ויקיפדיה, הודיעה על השבתה יזומה של שירותי תמיכה ותשתיות למפתחים, ובהם Toolforge וCloud VPS, והזהירה מפני שיבושים באתרי הוויקי במהלך הטיפול. בחלק מהשירותים נדרשה פעולה של המפתחים שמתחזקים אותם לפני שאפשר היה להחזירם לפעילות. כלומר, גם אחרי פרסום התיקון, החזרת כל המערכות לשגרה דורשת זמן ועבודה.
במקביל, אמזון זיהתה ניסיון לניצול החולשות כבר ב17 באוקטובר, ארבעה ימים לפני החשיפה הציבורית, במערכות פיתיון שנועדו לזהות תוקפים ובהמשך זוהו ניסיונות נוספים.
הפגיעה שכבר נראית לעין היא בזמינות השירותים וברציפות הפעילות. אנשים מתקשים לגשת לשירות ציבורי, מפתחים מאבדים זמנית גישה לכלי עבודה וארגונים נדרשים לעצור פעילות כדי להתגונן. ההודעות האלה אינן מעידות שכל השירותים שהושבתו נפרצו או שמידע נגנב מהם. הן ממחישות שגם בלי גניבת מידע מאומתת, חולשה בתשתית משותפת יכולה לשבש שירותים שמשרתים ציבור רחב.
החברות שיכולות למכור מענה לבעיה
קלאודפלייר(NET), נמצאת באחת מנקודות החיבור הישירות ביותר לאירוע.
היא מספקת תשתיות להעברת תעבורת אינטרנט והגנת אתרים. אחד מכליה הוא WAF, מערכת שבוחנת בקשות המגיעות לאתר ומנסה לחסום פעילות זדונית לפני שתגיע לשרת.
החברה כבר פרסה הגנות נגד PHP2Shell, לרבות במסגרת החבילה החינמית שלה.
אקמאי (AKAM), פועלת גם היא בהגנת אתרים ויישומים באמצעות App & API Protector.
ההזדמנות האפשרית לשתיהן היא שבעלי אתרים ייחסו ערך גבוה יותר להגנה חיצונית, ירכשו שירותים נוספים וירחיבו שימוש. אבל חסימת מתקפה אצל לקוח קיים אינה בהכרח הכנסה חדשה.
הערך עשוי להתבטא בשימור לקוחות ובהרחבת חוזים בהמשך. ההגנות גם אינן מחליפות תיקון של PHP בשרת.
קראודסטרייק (CRWD), מטפלת בשכבה נוספת. פלטפורמת Falcon מספקת ניטור והגנה למחשבים, לשרתים ולסביבות ענן. באירוע הנוכחי החברה פרסמה יכולות זיהוי לפעילות שלאחר ניצול החולשה. גם אם התוקף הגיע לשרת, עדיין ניתן לנסות לזהות את פעולותיו ולבלום את המשך הנזק. התרחיש החיובי הוא הרחבת הכיסוי לשרתים ולסביבות ענן והוספת שירותי ניטור ותגובה.
טנאבל (TENB), מתחילה בשאלה מוקדמת יותר. לפני שמתקנים חולשה צריך לדעת היכן היא קיימת.
כלי הסריקה וניהול החשיפות שלה מסייעים לאתר מערכות פגיעות ולתעדף טיפול. החברה כבר פרסמה בדיקות ייעודיות לאירוע, לצד יכולות לאיתור התקנות PHP וגרסאות שאינן נתמכות.
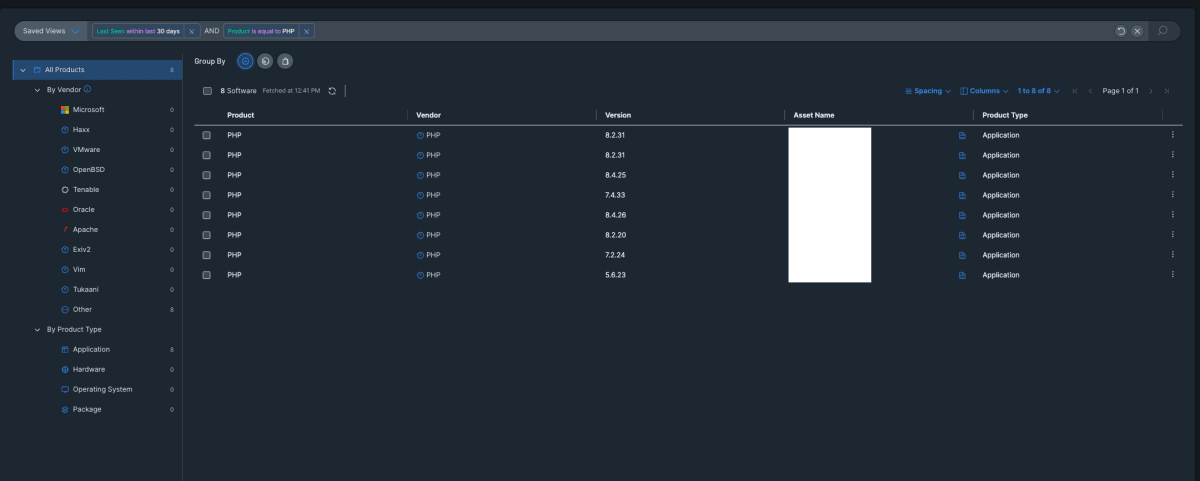 מקור: Tenable, הפרסום הרשמי על PHP2Shell
כך נראה מיפוי התקנות PHP במערכת של טנאבל. ריכוז הגרסאות מאפשר להבין היכן נדרש טיפול.
מיפוי הגרסאות ממחיש את השלב הראשון בטיפול בבעיה. הארגון צריך לזהות היכן התוכנה מותקנת לפני שיוכל לוודא שהתיקון הגיע לכל המערכות.
ככל שהחשיפות מתרבות, הערך הוא בהבנה מה פתוח לאינטרנט, מה חשוב לעסק ומה צריך לתקן קודם. זה יכול לתמוך בביקוש לכלים של טנאבל, אך התחרות ושילוב יכולות דומות בפלטפורמות רחבות עלולים להגביל את התשלום הנוסף שניתן לגבות.
פאלו אלטו נטוורקס (PANW), מחברת בין כמה שכבות. Cortex Xpanse מסייעת לזהות מערכות החשופות לאינטרנט, ומוצרים נוספים מספקים יכולות זיהוי חשיפות בענן, ניטור וחסימת מתקפות. ההזדמנות עבורה היא העדפה אפשרית של ארגונים לספק שמרכז מיפוי, הגנה ותגובה. המבחן יהיה האם הצורך הזה מתגלגל לרכישת יכולות נוספות ולצמיחה רווחית.
לאלפאבית (GOOG), יש קשר ישיר דרך Wiz שהשתתפה במחקר ובתיאום ההגנה סביב האירוע.
יכולות כאלה עשויות לחזק את אמינות מוצריה ואת הצעת האבטחה של גוגל ללקוחות ארגוניים.
עם זאת, ההשפעה על אלפאבית מתפזרת בתוך קבוצה גדולה מאוד, ואירוע יחיד אינו בסיס לשינוי תחזית הרווח שלה.
תגובת השוק כבר הגיעה אתמול. קלאודפלייר וקראודסטרייק עלו ביותר מ5%, טנאבל הוסיפה כ4.3% ופאלו אלטו עלתה בכ2%, לעומת עלייה של כ0.6% במדד S&P 500.
האירוע תמך בציפיות לביקוש מוגבר להגנה, בעיקר בקלאודפלייר, אך מוקדם להסיק שהעליות משקפות הכנסות חדשות שכבר נוצרו לחברות.
מי תישא בעלויות הטיפול
גודאדי (GDDY), מספקת בין היתר אחסון אתרים ושירותי וורדפרס מנוהלים. עבורה, האירוע יוצר משימת תפעול רחבה.
החברה עדכנה שתיקנה את שירותי וורדפרס המנוהלים ואת אחסון Windows, ושפריסת התיקונים לאחסון האתרים נמשכת.
הסיכונים האפשריים הם עלויות עבודה ותמיכה, שיבושים ופגיעה באמון אם הטיפול נכשל. מנגד, ספק שמעדכן עבור הלקוח יכול להוכיח דווקא את ערכו.
לכן גודאדי נושאת בנטל הטיפול, אך עשויה גם לחזק את הביקוש לשירות מנוהל אצל עסקים שאין להם צוות טכנולוגי.
באדובי (ADBE), הקשר הוא בעיקר לAdobe Commerce, פלטפורמה לניהול חנויות מקוונות שהתקנות רלוונטיות שלה משתמשות בPHP.
החשיפה האפשרית נוגעת לסביבות שבהן פועל רכיב פגיע, ולא לכל מוצרי אדובי. העלויות האפשריות הן תמיכה, עדכונים וטיפול בתקלות אצל לקוחות.
אצל בעלי החנויות, גם השבתה לצורך הגנה יכולה לפגוע במכירות. אבל כדי לקבוע שחברה ציבורית מסוימת נפגעה צריך לדעת באיזו תשתית היא משתמשת ומה התרחש בפועל.
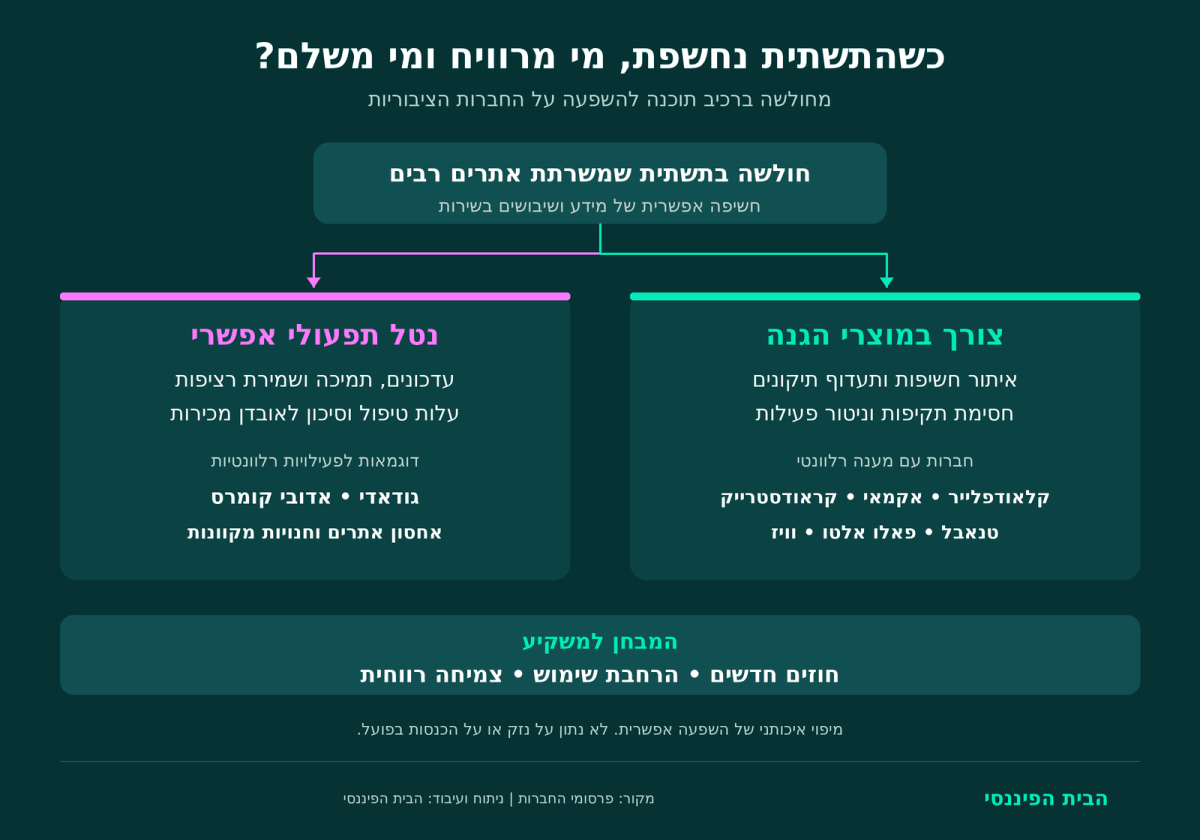 ניתוח ועיבוד נתונים: הבית הפיננסי
אותה חולשה יכולה לחזק את הצורך במוצרי הגנה ובמקביל להגדיל את הנטל התפעולי על ספקי שירותים.
מהאירוע הטכנולוגי למבחן העסקי
ההערכה שלי היא שהקשר הישיר ביותר נמצא אצל ספקיות הגנת אתרים, ניטור שרתים וניהול חשיפות.
קלאודפלייר ואקמאי מגינות על התעבורה, קראודסטרייק מתמקדת גם בזיהוי פעילות בתוך המערכות, טנאבל מסייעת למצוא את החשיפה ופאלו אלטו מציעה שילוב של כמה שכבות.
אצל גוגל מדובר גם בחיזוק אפשרי של הצעת הענן, ואצל גודאדי ואדובי באחריות תפעולית ובהגנת הלקוחות.
הכיוון העסקי ברור יותר מהתוצאה הכספית. הבינה המלאכותית עשויה להגדיל את הצורך בהגנה רציפה, אבל המשקיע צריך לראות חוזים חדשים, הרחבת שימוש, שימור לקוחות וצמיחה שמגיעה גם לרווח. במקביל צריך לבחון כמה מהציפייה הזאת כבר מגולמת במחיר המניה.
האירוע ממחיש עד כמה פעילות של עסקים וציבור רחב נשענת על תשתיות משותפות ועל חיבורים בין שירותים.
החברות שיצליחו לצמצם את המורכבות הזאת עבור הלקוח יוכלו לחזק את מעמדן. המבחן יהיה מי מתרגמת את הצורך לצמיחה רווחית לאורך זמן.