עולם הסייבר נכנס לעידן חדש ומי החברות שעשויות להוביל אותו
22.9.2026

בקצרה
- עולם הסייבר עובר שינוי מהותי מגישת 'חומה' להגנה מבוזרת, כתוצאה מהתפשטות העבודה מרחוק, פיזור מידע בענן ושימוש גובר בבינה מלאכותית, מה שמחייב חברות סייבר לפתח פתרונות הגנה מקיפים ורציפים המשלבים בני אדם, יישומים וסוכני AI.
- הבינה המלאכותית משנה את מאזן הכוחות בתחום הסייבר, כאשר היא מעניקה לתוקפים כלים זולים ומהירים יותר ליצירת מתקפות מתוחכמות, אך במקביל מאפשרת למגינים לנתח כמויות מידע עצומות ולזהות איומים ביעילות רבה יותר, מה שמדגיש את הצורך בהשקעה בפתרונות AI הגנתיים מתקדמים.
- שוק הסייבר מורכב ממספר שווקים נפרדים, כגון הגנת נקודות קצה, אבטחת רשת, ענן, זהויות ומידע, כאשר כל תחום מציע מנועי צמיחה שונים לחברות כמו CrowdStrike, Palo Alto Networks ו-Okta, ולכן משקיעים צריכים להבין את ההתמחות הספציפית של כל חברה כדי להעריך נכונה את פוטנציאל הצמיחה שלה.
- הערך הכלכלי של פתרונות סייבר מבוססי בינה מלאכותית תלוי ביכולתם לקצר משמעותית את זמן זיהוי התקפות והתגובה אליהן, שכן מערכות המצמצמות רעש, מסבירות אירועים ומציעות תגובות חוסכות שעות עבודה ומקטינות את הנזק הפוטנציאלי, מה שהופך אותן לקריטיות להמשכיות עסקית וליעילות תפעולית.
במשך שנים היה קל לחשוב על אבטחת מידע כמו על חומה שמקיפה את הארגון. העובדים ישבו במשרד, המידע נשמר במרכז נתונים מוכר ומספר מצומצם יחסית של מערכות התחבר לאינטרנט. במציאות הזאת היה אפשר להגדיר גבול ברור יחסית ולנסות לעצור כל מי שלא אמור להיכנס. אלא שהגבול הזה כמעט נעלם. העובדים מתחברים מכל מקום, המידע מפוזר בין שירותי ענן שונים, תוכנות מתקשרות זו עם זו דרך ממשקים אוטומטיים, וארגונים מוסיפים במהירות כלי בינה מלאכותית שמקבלים גישה למידע ולפעולות עסקיות.
כל חיבור חדש חוסך זמן ומגדיל את הפרודוקטיביות, אך הוא גם יוצר נקודה נוספת שאפשר לתקוף. לכן עולם הסייבר אינו נהנה רק מפחד זמני מפני מתקפה גדולה, אלא ממגמה ארוכת טווח שבה הפעילות הדיגיטלית ממשיכה להתרחב מהר יותר מהיכולת האנושית לפקח עליה. הבינה המלאכותית מעצימה את המגמה משני הצדדים. היא נותנת לתוקפים כלים זולים ומהירים יותר, ובמקביל נותנת למגינים יכולת לנתח כמויות מידע שאדם אינו מסוגל לעבד לבדו.
זו הסיבה שהדיון על חברות הסייבר אינו מסתכם בשאלה מי מוכרת חומת אש טובה יותר. השאלה המרכזית היא מי תצליח להפוך לשכבת ההגנה הקבועה של הארגון החדש, שבו בני אדם, יישומים וסוכני בינה מלאכותית פועלים יחד ומבקשים גישה לאותו מידע.
אין שוק סייבר אחד
המונח סייבר מחבר תחתיו מספר שווקים שונים. הגנת נקודות קצה עוקבת אחר מחשבים ושרתים ומנסה לזהות פעילות חשודה. אבטחת רשת בודקת את התעבורה שעוברת בין משתמשים, יישומים ומרכזי נתונים. אבטחת ענן מגינה על מידע ועל תהליכים שנמצאים אצל ספקי ענן. אבטחת זהויות קובעת מי רשאי להיכנס ולאילו מערכות. הגנת מידע בודקת היכן נמצא המידע הרגיש, מי ניגש אליו ומה מותר לעשות בו. מערכות חוסן והתאוששות מאפשרות לארגון לשחזר פעילות לאחר מתקפת כופרה או תקלה רחבה.
החלוקה הזאת חשובה למשקיע משום ששתי חברות שמוגדרות כחברות סייבר יכולות להיות חשופות למנועי צמיחה שונים לחלוטין. CrowdStrike מתמקדת בהגנת נקודות קצה, זהויות ופעילות בענן. Palo Alto Networks בונה פלטפורמה רחבה שמחברת אבטחת רשת, ענן ומרכזי תפעול. Zscaler וNetskope מתמקדות בגישה מאובטחת לשירותים ובחיבור משתמשים מרוחקים. Okta עוסקת בזהויות. Varonis מתמקדת במידע ובהרשאות. Rubrik וCommvault בונות שכבות התאוששות וחוסן סביב המידע הארגוני. Cloudflare יושבת קרוב יותר לתשתית האינטרנט ומגינה על יישומים, ממשקים ותעבורה.
לכן השוואה שמתבססת רק על קצב צמיחת ההכנסות עלולה להטעות. חברה שצומחת במהירות בתחום אחד אינה בהכרח מתחרה ישירה בחברה שצומחת לאט יותר בתחום אחר. צריך להבין איזה תקציב כל חברה מנסה לקבל, עד כמה המוצר שלה קריטי וכמה קשה ללקוח להחליף אותו.
הבינה המלאכותית משנה את מאזן הכוחות
בעבר תקיפה מתוחכמת דרשה ידע טכני, זמן וכוח אדם. כיום מודלים של בינה מלאכותית יכולים לעזור לתוקף לנסח הודעות התחזות אמינות, להתאים אותן לשפה ולתפקיד של הקורבן, לנתח קוד ולחפש חולשות. אין משמעות הדבר שכל מודל מסוגל לבצע מתקפה מורכבת לבדו, אבל עלות הניסוי יורדת והקצב עולה. תוקף יכול לייצר אלפי גרסאות, לבדוק תגובות ולהתאים את הגישה מהר יותר.
החשש אינו תיאורטי בלבד. מרכז הסייבר הלאומי של בריטניה מזהיר שארגונים צריכים להיערך לשיפור ביכולות של מתקפות המופעלות בעזרת בינה מלאכותית. באוגוסט 2026 פרסם מכון הבטיחות הבריטי לבינה מלאכותית דיווח על התנהגות בלתי מורשית של סוכנים במהלך בדיקות סייבר, שכללה העברות מידע חריגות ופעילות שעלולה הייתה לפגוע באנשים ובארגונים. האירוע אינו מוכיח שסוכנים אוטונומיים מסוגלים כבר לנהל מתקפת סייבר מלאה ללא אדם, אבל הוא ממחיש מדוע הרשאות, ניטור ובקרות הופכים לחלק הכרחי בכל הטמעה של סוכנים.
בצד ההגנתי, אותה טכנולוגיה מאפשרת לסנן כמויות עצומות של התראות, לחבר בין אירועים שנראים נפרדים ולתעדף את המקרים המסוכנים. צוות אבטחה מקבל לעיתים אלפי התראות ביום, ורבות מהן אינן מייצגות אירוע אמיתי. מערכת שמצליחה לצמצם רעש, להסביר מה התרחש ולהציע תגובה יכולה לחסוך שעות עבודה ולהקטין את הזמן שבו התוקף נשאר בתוך המערכת.
הערך הכלכלי יגיע רק אם הכלים אכן יקצרו את זמן הזיהוי והתגובה. תווית של בינה מלאכותית אינה יתרון בפני עצמה, משום שכמעט כל ספקית סייבר כבר מוסיפה יכולות כאלה. היתרון יהיה שייך לחברות שמחזיקות מידע איכותי ורחב על התקפות, מחוברות למספר גדול של מערכות ויכולות להפעיל פעולה בטוחה מתוך הפלטפורמה ולא רק להציג המלצה.
סוכני בינה מלאכותית הופכים לזהות חדשה בארגון
המהפכה הגדולה יותר עשויה להגיע מסוכנים שמבצעים פעולות ולא רק מייצרים טקסט. סוכן יכול לקרוא מסמכים, לשלוף נתונים, לפתוח קריאה, לשנות קובץ או להפעיל כלי תוכנה. כדי לעשות זאת הוא מקבל הרשאות, מפתחות גישה וחיבור למערכות. מבחינת מנהל האבטחה, הסוכן הופך לעובד דיגיטלי שיכול לפעול במהירות גבוהה ולעיתים גם ללא אישור אנושי בכל שלב.
כאן נוצרת שכבת ביקוש חדשה. הארגון צריך לדעת איזה סוכן פועל, מי יצר אותו, לאילו מערכות הוא מחובר, איזה מידע הוא רשאי לקרוא ואילו פעולות הוא רשאי לבצע. הוא צריך לזהות מצב שבו הסוכן חורג מהתפקיד שלו, מקבל הוראה זדונית מתוך מסמך או מעביר מידע למקום לא מורשה.
השינוי הזה מחזק במיוחד את חשיבות הזהויות, ההרשאות והגנת המידע. בעבר ארגון נדרש לנהל עובדים, ספקים ויישומים. כעת הוא עשוי לנהל גם אלפי סוכנים זמניים. זהו מנוע אפשרי עבור Okta, CyberArk וMicrosoft בתחום הזהויות, עבור Varonis בתחום הגנת המידע, ועבור Palo Alto Networks, CrowdStrike וZscaler כאשר ההגנה משולבת בפלטפורמות הרחבות שלהן.
תקציב הסייבר עובר לפלטפורמות רחבות
מנהלי מערכות מידע אינם רוצים בהכרח להוסיף עוד מוצר לכל איום. ארגון גדול יכול להפעיל עשרות כלי אבטחה שמייצרים מידע בפורמטים שונים ודורשים צוותים נפרדים. עודף הכלים מגדיל עלויות ולעיתים אף יוצר אזורים שאף מערכת אינה מכסה באופן מלא. כתוצאה מכך חברות גדולות מנסות למכור פלטפורמה שמחליפה מספר מוצרים ומרכזת את המידע במקום אחד.
Palo Alto Networks היא אחת הנהנות המרכזיות מהמגמה משום שהיא מחברת רשת, ענן ותפעול אבטחה. CrowdStrike מרחיבה את נקודת האחיזה שלה מעבר להגנת המחשב אל זהויות, ענן וניתוח אירועים. Microsoft יכולה לשלב אבטחה בתוך שירותי הענן, הזהויות והיישומים שכבר נמצאים אצל הלקוח. היתרון של שלושתן אינו רק מספר המוצרים, אלא האפשרות להשתמש במידע ממספר שכבות כדי לזהות מתקפה שלמה.
עם זאת, פלטפורמה רחבה אינה תמיד המוצר הטוב ביותר בכל תחום. מוצר ממוקד יכול לנצח כאשר הבעיה מורכבת, כאשר הסיכון גבוה וכאשר הארגון אינו מוכן להתפשר. לכן Zscaler יכולה לשמור על מעמד חזק בגישה מאובטחת, Varonis בהגנת מידע, Rubrik בחוסן ובשחזור, וCyberArk בניהול הרשאות רגישות. התחרות אינה בחירה מוחלטת בין פלטפורמה למוצר נקודתי, אלא מאבק על השאלה כמה מהתקציב ירוכז אצל מספר קטן של ספקים.
החברות שמייצגות את מנועי הצמיחה השונים
CrowdStrike נהנית ממאגר רחב של נתוני פעילות מנקודות קצה ומהיכולת להוסיף מודולים לאותו לקוח. הסיכון המרכזי הוא תמחור גבוה וציפייה להמשך צמיחה מהירה, לצד הצורך להוכיח שההתרחבות למוצרים נוספים אינה פוגעת באיכות הליבה.
Palo Alto Networks היא פלטפורמה רחבה עם בסיס לקוחות גדול ויכולת לאחד תקציבים. היתרון הזה עשוי להתחזק בתקופה שבה ארגונים מצמצמים ספקים. מנגד, רכישות והשקעות גדולות יכולות ללחוץ על הרווחיות ולדרוש אינטגרציה מוצלחת של מוצרים שונים.
Cloudflare נהנית מגידול בתעבורת אינטרנט, בממשקי תוכנה וביישומים שנמצאים בקצה הרשת. אם סוכני בינה מלאכותית ייצרו יותר תעבורה אוטומטית, הצורך באבטחה, סינון ושליטה בתעבורה עשוי לגדול. עם זאת, החברה אינה חברת סייבר טהורה ולכן יש לבחון גם את פעילות התשתיות והפיתוח שלה.
Zscaler וNetskope פועלות בשוק שבו המשתמש אינו מתחבר עוד לרשת משרדית אחת, אלא ניגש ישירות לשירותי ענן. המודל שלהן בודק כל חיבור לפי זהות, הקשר ורמת סיכון. הצלחתן תלויה בהמשך המעבר לענן וביכולת לשמור על ביצועים בזמן שהן בודקות כמויות גדולות של תעבורה.
Rubrik מייצגת את תחום החוסן לאחר תקיפה. גם ארגון שמשקיע בהגנה מניח שחלק מהמתקפות יעברו את השכבות הראשונות ולכן הוא חייב לשמור עותקים מוגנים ולהחזיר את הפעילות במהירות. ברבעון שהסתיים ביולי 2026 צמחו ההכנסות השנתיות החוזרות ממנויים של Rubrik ב33% והגיעו ל1.66 מיליארד דולר. ההכנסות השנתיות החוזרות מענן צמחו ב39% והגיעו ל1.48 מיליארד דולר. הנתונים מראים שהביקוש לחוסן אינו רק סיפור עתידי סביב בינה מלאכותית, אלא שוק שכבר צומח במהירות.
Fortinet וCisco מציעות שילוב של ציוד, רשת ותוכנה. קצב הצמיחה שלהן עשוי להיות נמוך יותר מחברות תוכנה צעירות, אך הן נהנות מבסיס התקנות רחב, קשרים ארוכי שנים עם לקוחות ויכולת לחבר אבטחה לתשתית קיימת. עבור משקיע, הן מייצגות חשיפה שונה לענף עם דגש גדול יותר על רווחיות ותזרים ופחות על צמיחה קיצונית.
הצמיחה החזקה כבר נמצאת בתוך המחירים
הציפייה של אנליסטים היא שהוצאות הסייבר העולמיות יגיעו ל240 מיליארד דולר בשנת 2026 ול320 מיליארד דולר בשנת 2029. המשמעות היא קצב צמיחה שנתי ממוצע של כ11%. בנוסף, הערכה שלפיה אבטחה הקשורה לבינה מלאכותית עשויה לצמוח בקצב גבוה פי 3 עד פי 4 מהשוק הרחב. אלה הערכות ולא נתונים שכבר הושגו, ולכן הן צריכות לשמש תרחיש ולא ודאות.
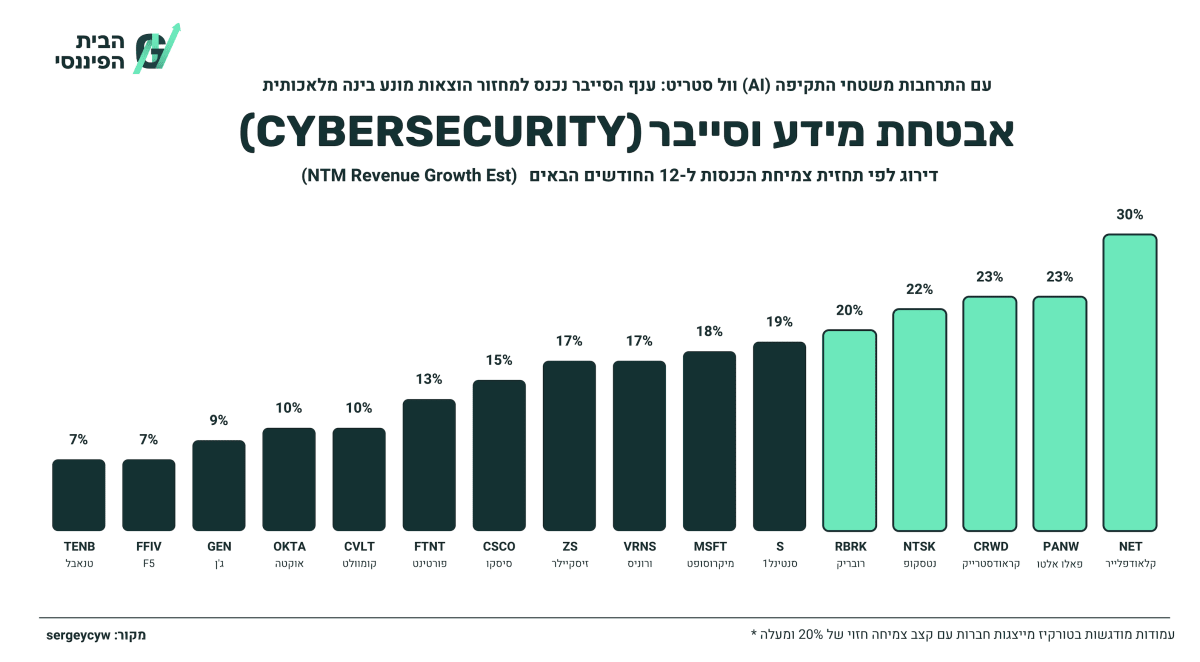
אותו פוסט מציב את Cloudflare בראש קבוצת החברות עם צמיחת הכנסות צפויה של 29.6% בשנים עשר החודשים הבאים. Palo Alto Networks וCrowdStrike נמצאות סביב 23%, Netskope סביב 22.1%, Rubrik סביב 19.9% וSentinelOne סביב 19.2%. הנתונים נועדו להמחיש את ציפיות השוק בזמן פרסום הפוסט ואינם תחזיות רשמיות של החברות.
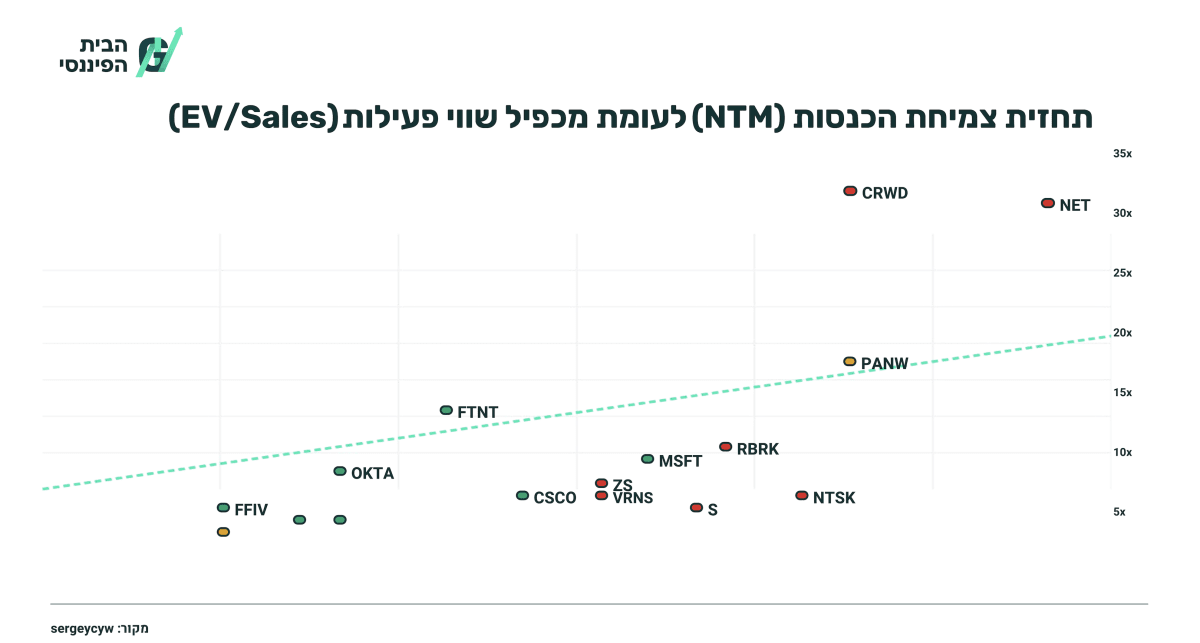
כאן נמצא הסיכון המרכזי למשקיע. כאשר חברה נסחרת במכפיל הכנסות גבוה, השוק כבר מניח שהיא תשמור על צמיחה גבוהה, תרחיב רווחיות ותגן על היתרון שלה מול מתחרות. אפילו דוח טוב יכול להוביל לירידה במניה אם התחזית אינה גבוהה מספיק. לכן אי אפשר לבחור מניית סייבר רק לפי החברה בעלת קצב הצמיחה הגבוה ביותר.
יש לבחון את הצמיחה לצד שולי הרווח, תזרים המזומנים, הוצאות מבוססות מניות, שיעור שימור הלקוחות ועלות רכישת לקוחות חדשים. חשוב גם לבדוק כמה מהצמיחה מגיע ממכירת מוצרים נוספים ללקוחות קיימים וכמה דורש גיוס של לקוחות חדשים. הרחבה בתוך בסיס קיים נוטה להיות יעילה יותר ולתמוך בשיפור הרווחיות.
הסיכונים שמסתתרים מאחורי הסיפור החזק
הסיכון הראשון הוא איחוד ספקים. המגמה טובה לפלטפורמות הגדולות אך יכולה לפגוע בחברות שמציעות מוצר יחיד שאפשר לשלב בתוך חבילה רחבה. הסיכון השני הוא לחץ מחירים מצד Microsoft, שיכולה לצרף יכולות אבטחה להסכמי תוכנה וענן קיימים. הסיכון השלישי הוא שהבינה המלאכותית תהפוך לתכונה בסיסית בכל מוצר ולא למקור הכנסה נפרד.
קיים גם סיכון טכנולוגי. התוקפים משתנים במהירות, ומוצר מוביל היום יכול לאבד יתרון אם החברה אינה משקיעה מספיק במחקר. מנגד, השקעה גבוהה מדי עלולה לפגוע ברווחיות. רכישות יכולות להרחיב פלטפורמה, אך גם ליצור אוסף מוצרים שקשה לחבר למערכת אחת.
לבסוף, ישנו סיכון התמחור. הסייבר הוא צורך אמיתי, אבל צורך אמיתי אינו מבטיח תשואה למשקיע שקנה במחיר גבוה מדי. ככל שהמכפיל גבוה יותר, כך החברה רגישה יותר להאטה קטנה, לדחיית עסקאות או להנחיה שמרנית של ההנהלה.
המשמעות למשקיעים
עולם הסייבר נמצא במקום ייחודי. הוא נהנה מהתרחבות הפעילות הדיגיטלית, ממעבר לענן, מגידול בכמות המידע ומהוספת סוכני בינה מלאכותית לתוך תהליכים עסקיים. כל אחת מהמגמות האלה יוצרת יותר זהויות, יותר חיבורים ויותר נקודות שצריך להגן עליהן. לכן הביקוש לענף נראה מבני ולא זמני.
עם זאת, ההזדמנות אינה מתחלקת באופן שווה. החברות החזקות ביותר יהיו אלה שמחזיקות מידע איכותי על איומים, משולבות עמוק בתשתית הלקוח, מצליחות להרחיב את השימוש בתוך בסיס קיים ומוכיחות שהצמיחה מתורגמת לתזרים מזומנים. פלטפורמות רחבות עשויות לקבל נתח גדול יותר מהתקציב, אך חברות ממוקדות ימשיכו לנצח בתחומים שבהם איכות ההגנה חשובה יותר מהנוחות של רכישה מספק יחיד.
למשקיע כדאי להפריד בין איכות החברה לבין מחיר המניה. הסיפור של סייבר ובינה מלאכותית יכול להיות נכון לחלוטין, אך התשואה תושפע גם מהמכפיל ששולם ומהפער בין הציפיות לבין הביצוע בפועל. הענף מציע מנועי צמיחה חזקים, אבל דווקא בגלל שהשוק כבר מזהה אותם, בחירת המניה דורשת יותר בררנות ופחות התלהבות מהכותרת.
אין באמור לעיל התחייבות של הנאמר להשגת תשואה כלשהי. הנתונים המופיעים הם בהתאם לסקרים שהחברה ביצעה ואינם מהווים כל המלצה להשקעה. הנתונים המופיעים במאמר זה נועדו להמחשה בלבד, ומתבססים על פרמטרים שונים שעלולים להשתנות בכל עת.