הסייבר כזירת ההשקעות הבאה בשכבת ההגנה של עידן ה-AI
5.7.2026

בקצרה
- ההוצאה העולמית על אבטחת מידע צפויה להגיע לכ-430 מיליארד דולר עד שנת 2029, לעומת 308 מיליארד דולר בשנת 2026, מה שמשקף צמיחה משמעותית המונעת על ידי המעבר לפלטפורמות אבטחה מאוחדות ופתרונות מבוססי AI, ומהווה הזדמנות השקעה ארוכת טווח בתחום.
- שוק ה-AI בתחום הסייבר צומח בקצב מהיר במיוחד, עם צפי להגיע לכ-93.8 מיליארד דולר עד 2030, לעומת 31.5 מיליארד דולר ב-2025, בקצב צמיחה שנתי ממוצע של מעל 24%, מה שמצביע על פוטנציאל תשואה גבוה לחברות המפתחות פתרונות AI חדשניים להגנה מפני איומים מתפתחים.
- המעבר הנרחב לענן, אימוץ ה-AI, ריבוי זהויות דיגיטליות ורגולציה מחמירה מניעים את הביקוש לפתרונות סייבר, כאשר כל מגמה תומכת בשוק בפני עצמה, ומבטיחה המשך צמיחה יציבה בתעשייה ומחזקת את הצורך בהשקעות בחברות המספקות מענה למגמות אלו.
- אבטחת זהויות ואבטחת AI הופכות לשכבות קריטיות בעולם הסייבר, כפי שמודגם ברכישות כמו CyberArk על ידי Palo Alto Networks ו-Wiz על ידי Alphabet, מה שמדגיש את החשיבות הגוברת של הגנה על זהויות דיגיטליות ומודלי AI, ומסמן הזדמנויות השקעה בחברות המתמחות בתחומים אלו.
בעבר אבטחת מידע נתפסה אצל הרבה ארגונים כהוצאה תפעולית, משהו שצריך כדי לסגור פינה.
אנטי וירוס, פיירוול, הרשאות לעובדים, גיבויים, ואולי צוות אבטחה שמטפל באירועים, אבל הכלכלה הדיגיטלית של היום כבר לא נראית ככה.
העסקים עברו לענן, העובדים מתחברים מרחוק, המידע מפוזר בין מערכות SaaS שונות, לקוחות מבצעים פעולות דרך אפליקציות, תהליכים עסקיים רצים אוטומטית ועכשיו גם מודלי AI מתחילים לקבל גישה לקוד, למסמכים, למערכות פנימיות, לשירות לקוחות, לפיתוח תוכנה ולניתוח דאטה.
כל ארגון הופך למערכת דיגיטלית חיה וככל שהמערכת הזאת נהיית גדולה יותר, כך גם שטח התקיפה שלה מתרחב, וכמו שחברה לא יכולה להרשות לעצמה לעבוד בלי חשמל, אינטרנט או ענן, כך קיים קושי לפעול בעולם הנוכחי בלי שכבת אבטחה.
המספרים מספרים את הסיפור
הערכות שוק עדכניות מציבות את ההוצאה העולמית על אבטחת מידע סביב 308 מיליארד דולר ב-2026, עם צפי להתקרבות לכ-430 מיליארד דולר עד 2029.
הצמיחה הזו מונעת בין היתר מהמעבר לפלטפורמות אבטחה מאוחדות, שירותי אבטחה מנוהלים ופתרונות מבוססי AI.
בנוסף, תת התחום של AI בתוך עולם הסייבר צומח מהר במיוחד, כאשר הערכה אחת מציבה את שוק ה-AI בסייבר על כ-31.5 מיליארד דולר ב2025, עם צפי להגיע לכ-93.8 מיליארד דולר עד 2030, בקצב צמיחה שנתי ממוצע של מעל 24%.
הסייבר נהנה מכמה מגמות על שפועלות במקביל ביניהן הענן, אימוץ ה-AI, ריבוי זהויות דיגיטליות, רגולציה מחמירה, עלייה במתקפות ומתיחות גיאופוליטית, כל אחת מהמגמות האלה הייתה יכולה לתמוך בשוק בפני עצמה.
התרשים מטה מציג את הצמיחה הצפויה בשוק ה-AI בסייבר לצד חלוקה לפי אזורים גיאוגרפיים וסוגי פתרונות כמו חומרה, תוכנה ושירותים.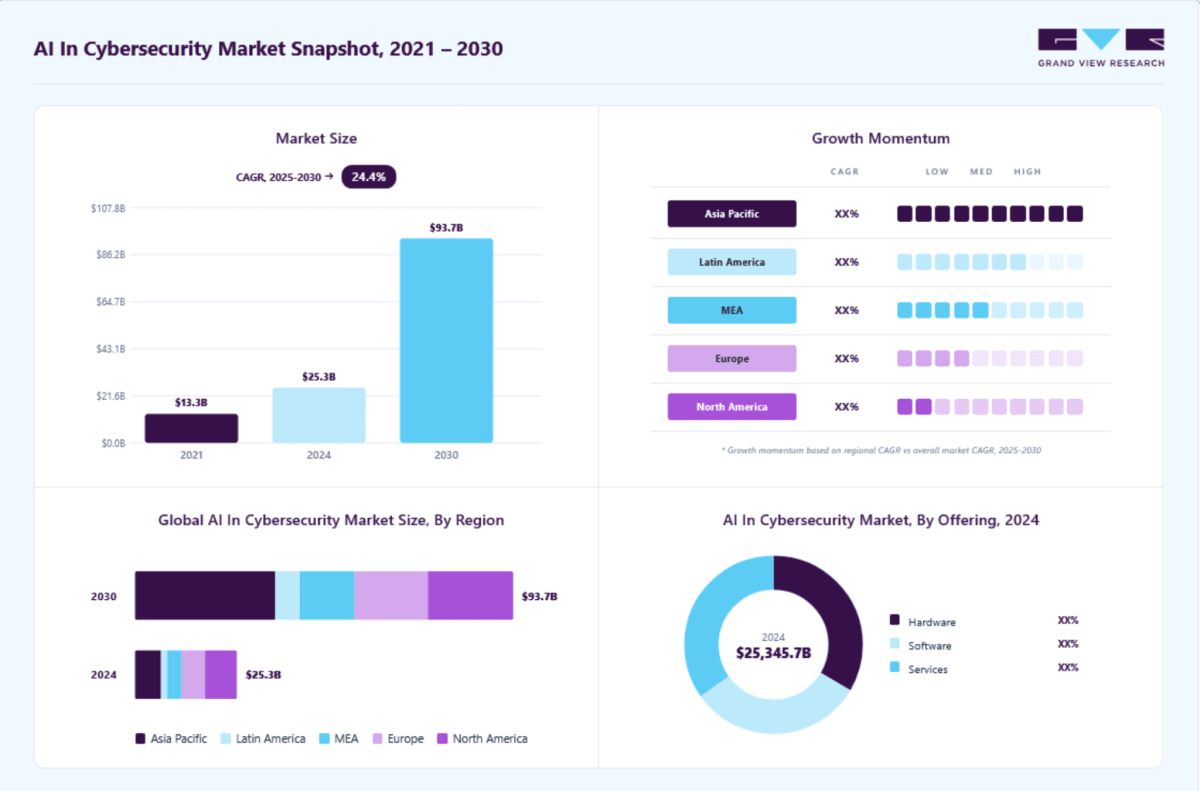
מקור: Grand View Research, IR Documents, Primary Interviews, Paid Databases
שרשרת הערך של עולם הסייבר
כדי להבין איפה נמצאת ההזדמנות, צריך לפרק את הסייבר לכמה שכבות.
השכבה הראשונה היא אבטחת הרשת.
זו השכבה הקלאסית יותר, חומות אש, הגנה על תעבורה, מניעת חדירות, אבטחת תקשורת בין מערכות והגנה על תשתיות ארגוניות.
חברות כמו (Fortinet (FTNT וCheck- Point סימול CHKP צמחו מתוך העולם הזה, והוא עדיין קריטי במיוחד עבור ארגונים גדולים, תשתיות, ממשלות ומפעלים.
השכבה השנייה היא אבטחת נקודות קצה.
בעולם שבו כל עובד עובד מהמחשב, מהטלפון, מהבית, מהמשרד או מהשטח, כל מכשיר הופך לנקודת כניסה אפשרית, וכאן נכנסות חברות כמו (CrowdStrike (CRWD ו-SentinelOne, סימול S שמנסות לזהות איומים בזמן אמת, לנתח התנהגות חשודה ולהגיב מהר לפני שהמתקפה מתפשטת.
השכבה השלישית היא אבטחת ענן.
ככל שיש יותר מידע, אפליקציות ומודלים עוברים לענן, וכך גדל הצורך להגן על סביבות מורכבות.
הרכישה של Wiz על ידי (Alphabet (GOOGL מדגישה עד כמה שכבת הענן הפכה אסטרטגית עבור ענקיות הטכנולוגיה. Alphabet השלימה את רכישת Wiz במרץ 2026 ותיארה אותה כפלטפורמת אבטחת ענן ו-AI שתמשיך לפעול תחת המותג Wiz בתוך Google Cloud.
השכבה הרביעית היא אבטחת זהויות וזו אולי אחת השכבות החשובות ביותר בעידן החדש.
בעבר, זהות הייתה בעיקר עובד עם שם משתמש וסיסמה, היום יש זהויות של עובדים, מכונות, אפליקציות, API, בוטים וסוכני AI.
כל אחת מהזהויות האלה יכולה לקבל הרשאות, לגשת למידע ולהפעיל תהליכים, לכן ניהול זהויות והרשאות הופך לאחד המרכזים הגדולים של עולם הסייבר.
הרכישה של CyberArk, שהייתה ציבורית בעבר תחת הסימול CYBR, על ידי Palo Alto Networks בפברואר 2026 נועדה בדיוק לחזק את השכבה הזאת כולל הגנה על זהויות אנושיות, וזהויות של סוכני AI.
השכבה החמישית היא אבטחת AI עצמו.
ככל שארגונים מטמיעים מודלים חכמים בתוך תהליכים עסקיים, עולה שאלה חדשה, איך מגנים על המודלים? איך מוודאים שסוכן AI לא מקבל הרשאות רחבות מדי? איך מונעים ממנו לגשת למידע רגיש? איך מזהים שימוש חריג? ואיך בונים בקרה סביב מערכת שלא רק שומרת מידע, אלא גם מקבלת החלטות ומבצעת פעולות?
זו אבטחת תשתית קבלת ההחלטות של הארגון.
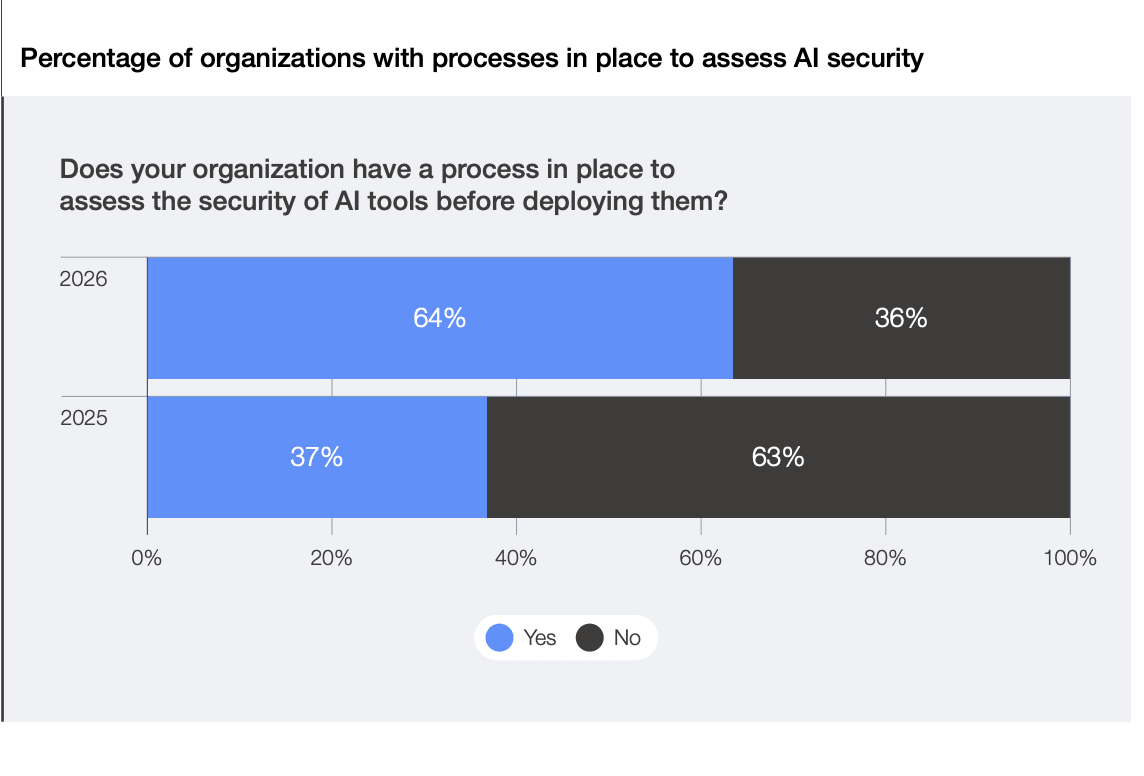
התרשים מטה מתאר זינוק בשיעור הארגונים שמבצעים בדיקת אבטחה לכלי AI לפני הטמעה, מ-37% בלבד ב-2025 ל-64% ב-2026.
מקור: reports.weforum.org
בנוסף אני רוצה לשקף לכם דרך תנועת מחיר של תעודת הסל של הסייבר CIBR את תקופת הזמן שבה אנטרופיק הוציאה את מודל Claude Mythos שאיים על חברות הסייבר, ואת התאוששות השוק אחרי שהבינו שלא בכזה קלות כל חברה תיכנס ותיקח את כל השליטה.
בחץ האדום תראו את תקופת יציאת הידיעה, ובחץ הירוק את התאוששות המחירים.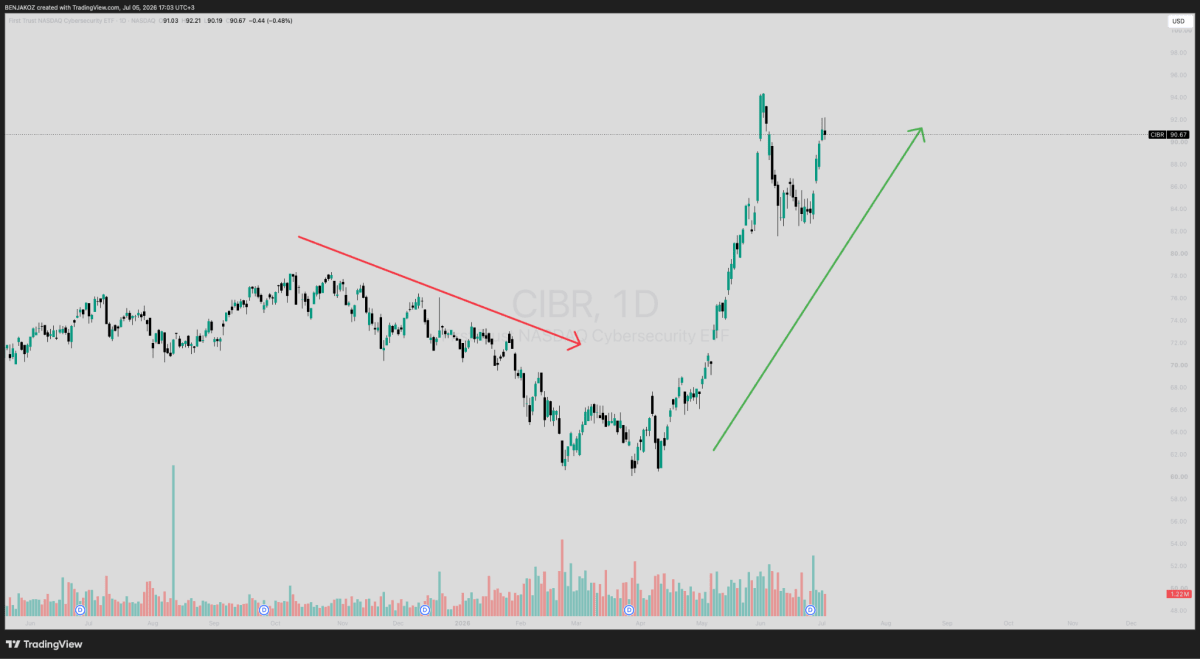
למה הAI משנה את כללי המשחק
הבינה המלאכותית לא משפיעה על הסייבר רק מצד ההגנה. היא משפיעה גם מצד ההתקפה.
מצד אחד, AI מאפשר לחברות אבטחה לסרוק קוד מהר יותר, לזהות דפוסים חריגים, לתעדף אירועים, להציע תיקונים ולהגיב בצורה אוטומטית יותר.
צוותי אבטחה שבעבר היו מוצפים באלפי התראות יכולים להשתמש במערכות חכמות כדי להבין מה באמת מסוכן ומה רק רעש.
מצד שני, גם התוקפים מקבלים כלים חזקים יותר.
הם יכולים לנסח הודעות פישינג משכנעות יותר, לנתח חולשות מהר יותר, לבצע סריקות רחבות יותר ולנצל מערכות לא מעודכנות בקצב גבוה יותר.
אחד המסרים המרכזיים שעלו לאחרונה בשוק הוא שהבעיה הגדולה אינה בהכרח חולשות חדשות לגמרי, אלא היכולת של AI להאיץ ניצול של חולשות קיימות שכבר ידועות אך עדיין לא תוקנו.
בעולם שבו מתקפה יכולה להתקדם מהר יותר, גם ההגנה חייבת להפוך למהירה, אוטומטית וחכמה יותר.
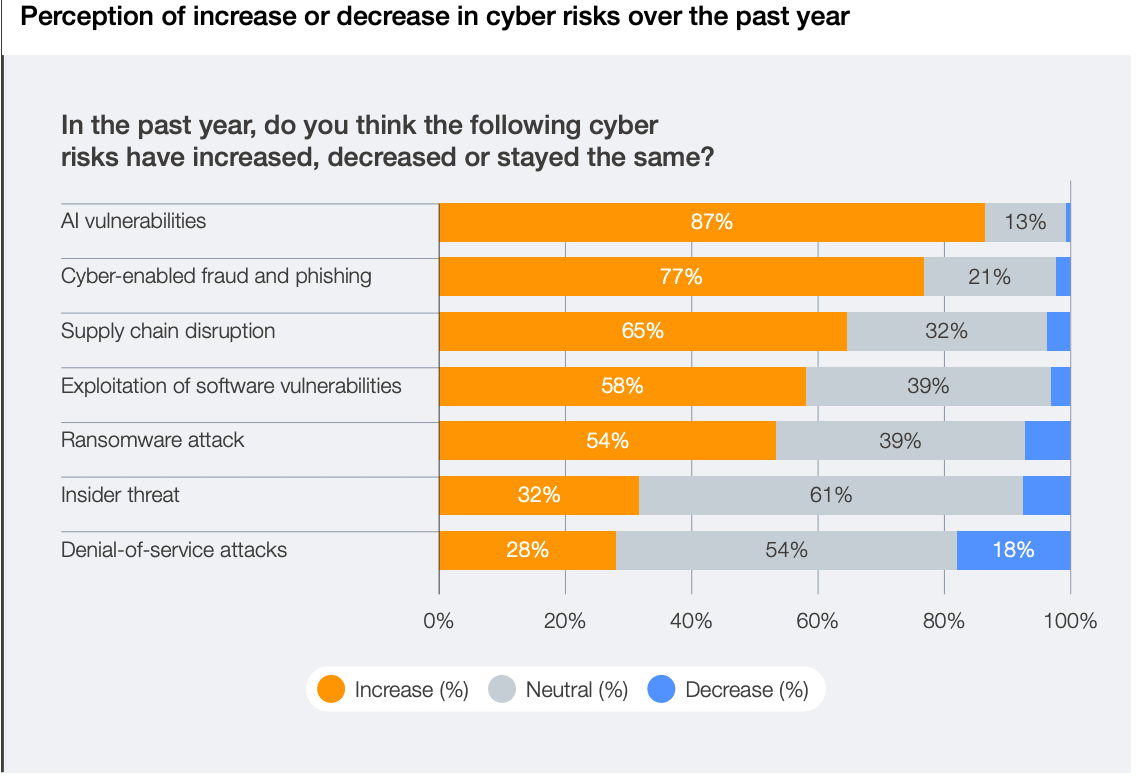
התרשים מטה מציג כיצד מנהלי אבטחה תופסים את שינוי רמות הסיכון בסייבר בשנה האחרונה, כאשר העלייה החדה ביותר נרשמה בפגיעויות AI עם 87%, הונאות ופישינג עם 77%, ושיבושי שרשרת אספקה עם 65%.
התרשים מציג כיצד מנהלי אבטחה תופסים את שינוי רמות הסיכון בסייבר בשנה האחרונה, כאשר העלייה החדה ביותר נרשמה בפגיעויות AI עם 87%, הונאות ופישינג עם 77%, ושיבושי שרשרת אספקה עם 65%.
מקור: reports.weforum.org
המיזוגים כבר כאן
אחד הסימנים הכי ברורים לכך שסייבר הופך לתשתית הוא גל הרכישות.
ענקיות טכנולוגיה וחברות סייבר גדולות קונות קונות חברות עם יכולות משלימות כדי לבנות פלטפורמות רחבות יותר.
Alphabet רכשה את Wiz כדי לחזק את שכבת אבטחת הענן והAI שלה.
(Palo Alto Networks (PANW רכשה את CyberArk, שהייתה ציבורית בעבר תחת הסימול CYBR, כדי להרחיב את השליטה בעולם הזהויות.
מבחינת המשקיעים עסקאות הן חלק ממגמה רחבה יותר שהיא מעבר ממוצרי אבטחה בודדים לפלטפורמות מאוחדות.
ההיגיון הוא, שארגונים לא רוצים לעבוד עם עשרות ספקי סייבר נפרדים שכל אחד מטפל בבעיה אחרת, הם רוצים פחות מורכבות, יותר אינטגרציה, יותר דאטה במקום אחד ויכולת לראות את כל תמונת הסיכון שלהם בצורה אחידה לכן, חברות שמצליחות להפוך לפלטפורמה שהיא עץ שלם של יכולות, מקבלות יתרון משמעותי.
השוק מתמחר לא רק מי צומחת מהר, אלא מי יכולה להפוך לשכבת ההגנה המרכזית של הארגון.
החברות הציבוריות שנמצאות בלב המגמה
Palo Alto Networks סימול PANW אחת הדוגמאות הבולטות למעבר מחברת מוצר יחיד לפלטפורמה.
החברה התחילה מעולם אבטחת הרשת והפיירוולים אבל התרחבה לענן, זהויות, תגובה לאירועים, AI ואבטחת סביבות מודרניות.
ברבעון השלישי של שנת הכספים 2026 החברה דיווחה על הכנסות של 3 מיליארד דולר, צמיחה של 31% משנה לשנה, כאשר CyberArk, שהייתה ציבורית, ו-Chronosphere תרמו יחד 388 מיליון דולר להכנסות.
קו מוצרי הNext-Generation Security הגיע לARR של 8.1 מיליארד דולר, צמיחה של 60% משנה לשנה.
CrowdStrike סימול (CRWD) מייצגת את שכבת ההגנה על נקודות הקצה והתגובה בזמן אמת.
החברה בנתה פלטפורמת ענן שמנסה לזהות מתקפות, לנתח אותן ולהגיב אליהן במהירות.
ברבעון הראשון של שנת הכספים 2026 היא דיווחה על ARR נטו חדש של 256 מיליון דולר, תזרים מזומנים מפעילות של 591 מיליון דולר ותזרים חופשי של 468 מיליון דולר, כולם נתונים שמחזקים את הטענה שהחברה כבר אינה רק סיפור צמיחה, אלא גם מכונת תזרים משמעותית.
Fortinet סימול (FTNT) יושבת על החיבור בין תוכנה, חומרה ואבטחת רשתות.
היתרון שלה רלוונטי במיוחד לעולם שבו לא רק מחשבים ושרתים צריכים הגנה, אלא גם מפעלים, מערכות תעשייתיות, תשתיות אנרגיה, תחבורה וציוד פיזי שמתחבר לרשת.
החברה דיווחה ברבעון הראשון של 2026 על ביקוש רחב, ובתחזית לרבעון השני צפתה הכנסות של 1.83 עד 1.93 מיליארד דולר .
Zscaler סימול (ZS) מייצגת את המעבר מאבטחת גבול ארגוני לאבטחת גישה.
בעולם שבו העובדים מתחברים מכל מקום והאפליקציות יושבות בענן, כבר אי אפשר להגן רק על “המשרד”. ההגנה צריכה לשבת סביב המשתמש, הזהות, האפליקציה והגישה עצמה.
ברבעון השלישי של שנת הכספים 2026 החברה דיווחה על הכנסות של 850.5 מיליון דולר, צמיחה של 25%, ועל ARR של 3.525 מיליארד דולר.
Okta סימול (OKTA) נמצאת בלב עולם הזהויות.
ככל שיותר עובדים, מערכות, אפליקציות וסוכני AI מקבלים גישה למידע, השאלה “מי נכנס למה?” הופכת לאחת השאלות החשובות ביותר בארגון.
ברבעון הראשון של שנת הכספים 2026 החברה דיווחה על הכנסות של 765 מיליון דולר, צמיחה של 11%, ועל RPO של 4.719 מיליארד דולר, עלייה של 16% משנה לשנה.
SentinelOne סימול (S) עם נציגות ישראלית מייצגת את שכבת הסייבר האוטונומי.
החברה קטנה משמעותית ביחס לענקיות, אבל יושבת על אחת השאלות המרכזיות של התחום, עד כמה אפשר להשתמש ב-AI ובאוטומציה כדי לזהות, לחקור ולהגיב לאיומים בלי תלות מלאה בצוות אנושי.
ברבעון הראשון של שנת הכספים 2026 היא דיווחה על הכנסות של 277 מיליון דולר, צמיחה של 21%, ועל ARR של 1.163 מיליארד דולר, צמיחה של 23%.
Check Point סימול (CHKP) היא הנציגה הישראלית הנוספת עם הוותק והיציבות הגדולים של התחום.
היא לא תמיד מקבלת את מכפילי הצמיחה של חברות הענן החדשות, אבל היא מייצגת עומק טכנולוגי, רווחיות ונוכחות גלובלית ארוכה.
ברבעון הראשון של 2026 החברה דיווחה על הכנסות של 668 מיליון דולר, צמיחה של 5%, ועל הכנסות מנויי אבטחה של 323 מיליון דולר, צמיחה של 11%.
ישראל בתוך הסיפור
ישראל נמצאת במקום מיוחד מאוד בתוך עולם הסייבר.
מצד אחד, היא מייצרת חברות מובילות בקצב חריג ביחס לגודל שלה: Check Point (CHKP), CyberArk, Wiz ועוד עשרות חברות פרטיות וציבוריות שהפכו את ישראל לאחת ממעצמות הסייבר העולמיות.
מצד שני, ישראל היא גם יעד קבוע למתקפות סייבר.
ביוני 2026 דווח על כ-4,800 אירועי סייבר עוינים שיוחסו לאיראן נגד ישראל באותו חודש, לעומת כ-1,600 ביוני 2025.
היעדים כללו לא רק גופים ביטחוניים ותשתיות קריטיות, אלא גם עסקים קטנים, משרדי עורכי דין, משרדי רואי חשבון והציבור הרחב.
המשמעות היא שישראל לא נמצאת רק בצד של מי שבונה את הפתרונות, אלא גם בצד של מי שחווה את הבעיה בזמן אמת וזה הופך אותה למעבדה חיה של סייבר.
האיומים מגיעים מוקדם, הכאב ברור, והפתרונות נבנים מתוך צורך אמיתי ולא רק מתוך מצגת למשקיעים.
איפה הסיכון?
כאן חשוב לעצור.
סייבר הוא תחום חזק, אבל לא כל מניית סייבר היא הזדמנות.
חלק מהחברות נסחרות בתמחורים גבוהים מאוד, חלק עדיין מפסידות חשבונאית וחלק מתחרות מול ענקיות כמו (Microsoft (MSFT), Alphabet (GOOGL ו-(Amazon (AMZN, שיכולות לשלב יכולות אבטחה בתוך חבילות ענן קיימות, וחלק עלולות להיפגע בדיוק מהתהליך שמחזק את הענקיות: מיזוגים.
ככל שארגונים מעדיפים פחות ספקים ויותר פלטפורמות, שחקניות בינוניות עם יכולות צרות מדי עלולות להילחץ.
לכן השאלות שצריך לשאול כדי לדייק את ההחלטות האם להשקיע או לא הן, האם החברה קריטית ללקוחות שלה? האם היא מתרחבת ממוצר אחד לפלטפורמה? האם הלקוחות מגדילים שימוש לאורך זמן? האם יש יתרון טכנולוגי אמיתי? האם החברה מייצרת תזרים? והאם התמחור כבר מגלם תרחיש מושלם מדי?
המאקרו יכול להיות מצוין, אבל המניה עדיין יכולה להיות יקרה.
סיכום
הסייבר הופך לאחת מזירות ההשקעה החשובות של השנים הקרובות לא בגלל שהוא טרנד, אלא בגלל שהוא יושב על הצומת הכי רגישה בכלכלה הדיגיטלית, ענן, דאטה, זהויות, AI ותשתיות קריטיות.
ככל שהעולם נהיה מחובר יותר, כל נקודת חיבור הופכת גם לנקודת סיכון.
ככל שארגונים משתמשים ביותר AI, כך עולה הצורך להגן על המודלים, ההרשאות והמידע שמזין אותם, וככל שמתקפות הופכות מהירות ומתוחכמות יותר, כך ההגנה חייבת להפוך רחבה, אוטומטית ומבוססת פלטפורמה רחבה.
זה לא אומר שכל חברה בתחום היא השקעה טובה, ההבדלים בין חברת פלטפורמה רווחית לבין חברה קטנה שעדיין צריכה להוכיח את עצמה הם קריטיים במיוחד לנו כמשקיעים.
זה די ברור אבל שהסייבר כבר לא נראה כמו הוצאה תפעולית שאפשר לדחות, הוא הופך לתנאי בסיסי להפעלת הכלכלה הדיגיטלית.
אם השבבים הם המנוע של עידן הAI, והענן הוא הכביש שעליו הוא נוסע, הסייבר הוא שכבת ההגנה שמונעת מכל המערכת הזאת להתרסק.