הסייבר החדש
21.6.2026

בקצרה
- בינה מלאכותית משנה באופן דרמטי את עולם הסייבר, כאשר מודלי AI מתקדמים כמו Mythos של Anthropic מאפשרים סריקת קוד, זיהוי חולשות ובניית מסלולי תקיפה מורכבים במהירות ובזול, מה שהופך את יכולות התקיפה לנגישות בקנה מידה תעשייתי ומחייב ארגונים להשקיע יותר באבטחה.
- המעבר לשימוש ב-AI בתחום הסייבר יוצר נקודת מפנה היסטורית, שכן הוא מוחק את היתרון המסורתי של המגן ומעביר את זירת הסייבר לקרב אוטומטי ומהיר של AI נגד AI, מה שמחייב ארגונים לשנות את אסטרטגיות ההגנה שלהם ולהתאים את עצמם למציאות החדשה.
- רוב החברות אינן ערוכות למציאות הסייבר החדשה, שכן הן מפעילות מערכות ליבה מיושנות וסובלות ממחסור בכוח אדם מקצועי, וכלי AI חושפים בקלות את נקודות התורפה המוזנחות, מה שהופך סיכונים מנוהלים לפרצות מיידיות ומחייב השקעה דחופה בשדרוג תשתיות האבטחה.
- צוואר הבקבוק החדש בענף הסייבר הוא היכולת לתקן חולשות אבטחה בזמן אמת, שכן AI חושף אלפי פרצות בשניות, אך תיקונן דורש תהליך אנושי מורכב ואיטי, מה שיוצר פער מסוכן בין קצב הגילוי לקצב התיקון ומצביע על כך שהמנצחות יהיו חברות סייבר ותיקות המספקות פלטפורמות לניהול ותיעדוף איומים.
בשנים האחרונות התרגלנו לחשוב על בינה מלאכותית ככלי שמייעל ומקצר תהליכים, אבל בעולם הסייבר היא מחוללת כרגע רעידת אדמה מבנית שמשנה את חוקי המשחק מהיסוד.
אם בעבר האתגר הגדול ביותר של עולם האבטחה היה למצוא את החולשה החבויה בקוד, משימה שדרשה האקרים מיומנים, תקציבי עתק וחודשים של עבודה הרי שבעידן של מודלי ה-AI המתקדמים, מציאת פרצות הפכה למשימה זולה, מהירה ואוטומטית.
נקודת המפנה הזו מעבירה את כובד המשקל מחשש הגילוי לצוואר בקבוק חדש ומסובך בהרבה, היכולת לתקן בזמן אמת את אלפי החולשות שנחשפות בבת אחת.
במלחמה החדשה של AI נגד AI, תקציבי האבטחה הארגוניים לא הולכים להצטמצם, אלא להתפוצץ, והכסף הגדול עומד לזרום דווקא למקומות שלא ציפיתם להם.
כשמודלי ה-AI הופכים להאקרים המהירים בעולם
היום, המציאות הזו משתנה לחלוטין הודות למודלי AI מתקדמים, דוגמת Mythos של חברת Anthropic. המערכות הללו כבר אינן זקוקות לשבועות של עבודה אנושית מאומצת, הן מסוגלות לסרוק כמויות עצומות של קוד בשניות, לזהות חולשות אבטחה חבויות, לבצע הנדסה לאחור ואפילו לבנות באופן עצמאי מסלולי תקיפה מורכבים ומתקדמים.
כל התהליך הזה, שבעבר דרש האקרים בעלי ידע עמוק ונדיר, מתבצע כעת במהירות מסחררת ובעלות אפסית בהשוואה לאדם, מה שמנגיש יכולות תקיפה ברמה הגבוהה ביותר בקנה מידה תעשייתי.
התפתחות זו מסמנת את מה שהדוח מגדיר כנקודת מפנה היסטורית ביחסי הכוחות המוכרים.
אם בעבר ידו של המגן הייתה על העליונה, שכן פריצה דרשה משאבים אדירים והזמן שיחק לטובת חסימת הפרצות, הרי שכעת חוקי המשחק משתנים מהיסוד.
בעידן שבו גם התוקף וגם המגן חמושים בכלי בינה מלאכותית, היתרון המסורתי של מערכות ההגנה נמחק, וזירת הסייבר הופכת לקרב ישיר, מהיר ואוטומטי לחלוטין, מלחמה של AI נגד AI.
כשהקוד המיושן פוגש את ה-AI שרואה הכל
הבעיה המרכזית והמדאיגה ביותר היא שרוב החברות בשוק פשוט אינן מוכנות למציאות החדשה הזו. ארגונים רבים עדיין מפעילים מערכות ליבה מיושנות, נשענים על קוד בן עשרות שנים, גוררים חולשות אבטחה ידועות וסובלים ממחסור כרוני בכוח אדם מקצועי.
בעבר, ההזנחה התפעולית הזו הייתה בגדר סיכון נסבל רק משום שגילוי הפרצות דרש מהתוקפים משאבים אדירים, ידע עמוק וזמן ממושך, מה שאיפשר לחברות להסתתר מאחורי מסך עשן של חוסר ידיעה.
אלא שכעת, כלי הבינה המלאכותית משנים את המשוואה לחלוטין, הם סורקים ומפשיטים את ההגנות הארגוניות בתוך שניות, חושפים בקלות את כל נקודות התורפה המוזנחות, והופכים את מה שהיה פעם סיכון מנוהל לפרצה מיידית וחשופה לכל עין.
צוואר הבקבוק החדש
השינוי המבני הזה מוליד את צוואר הבקבוק החדש והמסוכן ביותר של ענף הסייבר, בעוד שמציאת חולשות אבטחה הפכה למשימה קלה, מהירה ואוטומטית לחלוטין, מלאכת התיקון נותרה אתגר מורכב, אנושי ואיטי מאי פעם.
ה-AI יכול להצביע על אלפי פרצות קוד בתוך שניות, אך סגירתן בפועל דורשת תהליך תפעולי קפדני ומסורבל שלא ניתן לבצע בלחיצת כפתור אחת.
המורכבות הזו נובעת מכך שתיקון חולשה בארגון מודרני אינו מסתכם רק בכתיבת קוד חדש, אלא מחייב התחשבות במערכת אקולוגית שלמה.
על צוותי האבטחה לבדוק היטב שהעדכון אינו משבית מערכות קריטיות אחרות, לתאם את השינויים מול ספקים חיצוניים, לבצע אינספור בדיקות חומרה ותוכנה, ובעיקר, לעשות את כל זה מבלי לפגוע ברציפות העסקית או להשבית לקוחות. ֿ
השורה התחתונה היא פער עצום ומסוכן שנפתח בין הקצב המסחרר שבו ה-AI חושף פרצות, לבין הקצב המוגבל שבו ארגונים מסוגלים לתקן אותן בפועל.
המנצחות האמיתיות, למה הכסף הגדול לא ילך לחברות ה-AI?
אם אתם חושבים שהרווחים האדירים מהמהפכה הזו יזרמו לחברות ה-AI החדשות, כדאי לחשב מסלול מחדש.
להערכתי, המנצחות הגדולות של העשור הקרוב יהיו דווקא חברות הסייבר הוותיקות שכבר יושבות עמוק בתוך המערכות של הלקוחות הארגוניים.
הסיבה לכך פשוטה, בעידן החדש, האתגר הוא כבר לא לגלות את הפרצה, אלא לדעת מה לעשות איתה.
לא מספיק שה-AI יציף אלפי התרעות בשנייה, ארגונים חייבים פלטפורמה חזקה שיודעת לנהל את האירוע, לתעדף את האיומים הקריטיים, לחסום אותם בזמן אמת ולתקן את הקוד בלי לשתק את הפעילות העסקית. לכן, תקציבי העתק שישתחררו לא ילכו לכלים שרק ימצאו עוד ועוד בעיות, אלא לחברות שמחזיקות את שכבת ההגנה הארגונית בפועל ומסוגלות לפתור אותן.
המניות שירוויחו ממהפכת הסייבר של ה-AI
פאלו אלטו נטוורקס (PANW)
המניה הראשונה שאני מסמן כחלק מהמגמה הזו היא Palo Alto Networks, והיא מייצגת עבורי הימור מובהק על פלטפורמת אבטחה כוללת.
התזה כאן פשוטה אך עוצמתית, בעולם שבו ה-AI מייצר איומים וחשיפות בקצב מסחרר, לחברות פשוט אין את הזמן או את המשאבים לנהל גן חיות של עשרות ספקי סייבר שונים שאינם מסונכרנים זה עם זה.
ארגונים ירצו, ויצטרכו, לעבוד עם פחות ספקים ויותר עם פלטפורמה אחת גדולה ואחודה.
פאלו אלטו מציעה בדיוק את זה, פתרון מקצה לקצה שמרכז את כלל שכבות ההגנה הארגוניות, מה שמקל על ניהול ותיעדוף המשברים, והופך אותה למועמדת טבעית לקלוט נתח אדיר מתקציבי האבטחה המתפוצצים.
קראודסטרייק (CRWD)
החברה השנייה שאני רואה כמנצחת גדולה בסיפור הזה היא CrowdStrike, וזהו הימור ישיר על עולם אבטחת נקודות הקצה (הגנה על כל המכשירים שמחוברים לרשת הארגונית).
ההיגיון פה נשען על גלגל תנופה טכנולוגי של דאטה, ככל שלקראודסטרייק יש יותר לקוחות ונקודות קצה מוגנות, כך זורם אליה נפח נתונים גדול, עמוק וייחודי יותר על התנהגות רשת ואיומים חדשים בזמן אמת. בעידן שבו נלחמים ב-AI של התוקף באמצעות ה-AI של המגן, המידע הזה הוא קריטי.
ככל שיש לחברה יותר נתונים איכותיים, כך מודלי ה-AI של CrowdStrike משתפרים, לומדים מהר יותר ומסוגלים לחסום איומים מורכבים באופן אוטומטי עוד לפני שהם מחוללים נזק.
זהו יתרון לגודל שיוצר פער איכותי שקשה מאוד להתחרות בו.
סיילפוינט (SAIL)
החברה השלישית, ואולי המרתקת מכולן בהקשר של השינוי המבני של השוק, היא SailPoint, שמייצגת הימור ממוקד על אבטחת זהויות.
התזה פה משנה סדרי עולם, בעידן ה-AI, הגדרת המושג זהות ארגונית משתנה לחלוטין.
הארגון המודרני כבר לא צריך לזהות, לנהל ולאבטח רק בני אדם (עובדים או ספקים), אלא גם סוכני AI עצמאיים, בוטים, מערכות אוטומטיות וצינורות ממשק שנעים בתוך המערכות ומחזיקים בהרשאות גישה רגישות.
מדובר בשוק שצומח במהירות פנומנלית, וסיילפוינט נמצאת בדיוק בנקודה שבה היא אחראית על ניהול, בקרה ופיקוח של כלל הרשאות הגישה בארגון ומוודאת שכל ישות דיגיטלית, אנושית או רובוטית, תישאר תחת פיקוח הדוק.
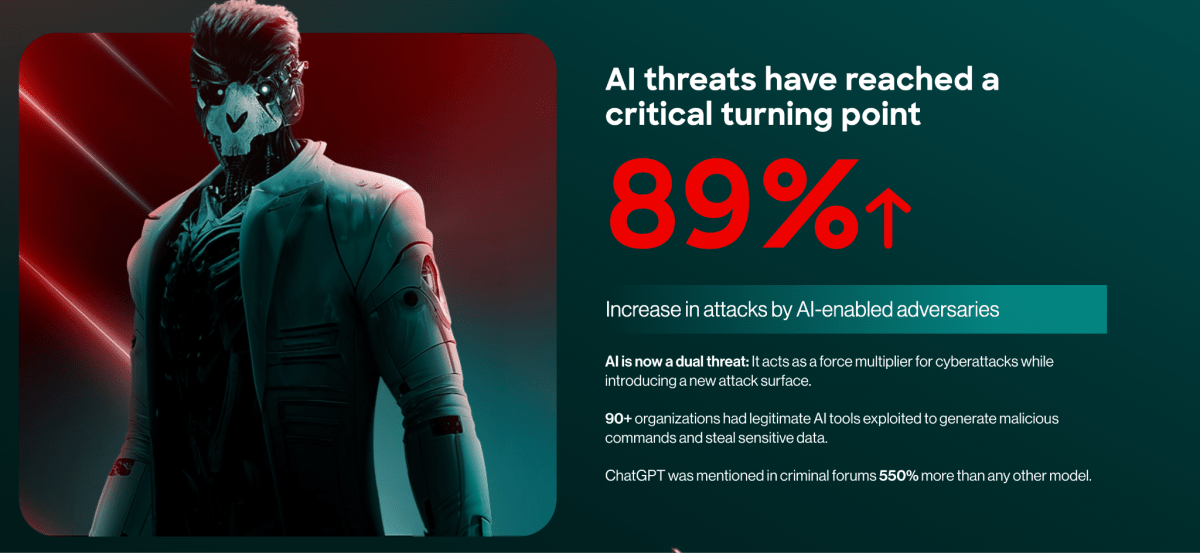
על פי סיילפוינט, ישנה עלייה של 89% במתקפות הסייבר העולמיות.
קרדיט: SailPoint
המספרים שמאחורי זינוק של מאות מיליארדים
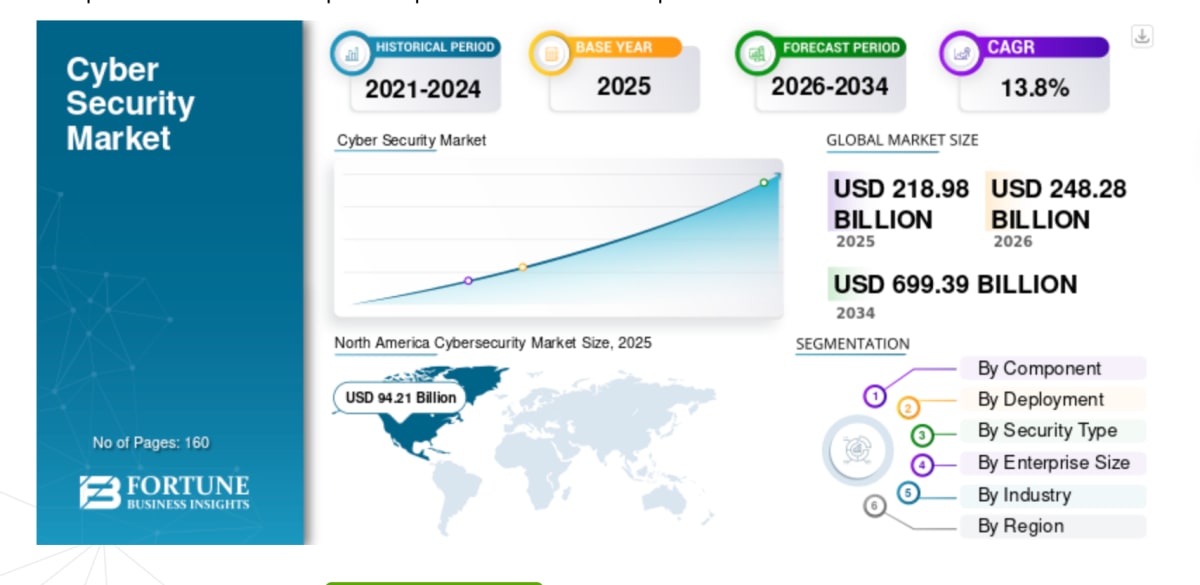
התחזיות הרשמיות של השוק כבר משקפות את הבהלה הגלובלית הזו לפתרונות אבטחה, כשאנחנו עדים למפץ תקציבי חסר תקדים שבו שוק הסייבר העולמי כמעט משלש את גודלו, מ-218.98 מיליארד דולר בשנת 2025, דרך 248.28 מיליארד דולר השנה, ועד לשווי מטורף של 699.39 מיליארד דולר המתוכנן לשנת 2034.
הזינוק הדרמטי הזה נשען על קצב צמיחה שנתי פנומנלי של 13.8%, קצב צמיחה קבוע ויוצא דופן לשוק מבוסס ומבוגר כל כך.
תקציבי העתק הללו, שמתפזרים על פני פילוח שוק רחב הכולל רכיבי חומרה ותוכנה, מודלים של ענן לעומת מערכות מקומיות, גודל הארגונים, ותעשיות רגישות כמו בנקאות, בריאות וביטחון, הולכים ומתרכזים בסגמנטים הקריטיים של סוגי האבטחה, אבטחת רשת, אבטחת ענן, ואותה אבטחת נקודות קצה וזהויות שדיברנו עליהן, מה שמוכיח שהכסף הגדול של עולם הטכנולוגיה כבר מנווט את עצמו ישירות אל תוך קווי ההגנה הארגוניים.
קרדיט: FORTUNE
סייבר הוא התשתית החדשה של מהפכת ה-AI
כמשקיעים, התרגלנו בשנים האחרונות לחפש את המרוויחות הגדולות של עידן ה-AI בשכבות התשתית הפיזיות, יצרניות שבבים, חברות אנרגיה ומפעילות של חוות שרתים.
אבל הניתוח הזה מבהיר שהבינה המלאכותית מייצרת ביקוש קשיח ואדיר לא פחות גם בענף הסייבר, מה שהופך אותו לאחת מזירות ההשקעה המרכזיות והאטרקטיביות ביותר של העשור הקרוב.
ה-AI פועל כאן כמאיץ צמיחה מבני, הוא ממש לא הולך לייעל את עבודת ההגנה כדי לחסוך לארגונים בעלויות, אלא בדיוק להפך, הוא מאלץ את השוק להקפיץ את התקציבים באופן דרמטי כדי לעמוד בקצב של איומים אוטומטיים בקנה מידה חסר תקדים.
כדי לנצל את הגל הזה בצורה חכמה, הפוקוס הפיננסי שלנו צריך לעבור לחברות שמחזיקות ביתרונות לגודל שקשה מאוד להעתיק.
המנצחות הגדולות יהיו חברות סייבר מבוססות שמציגות בסיס לקוחות רחב, גישה בלעדית לדאטה ייחודי (שמאמן ומשפר את מודלי ההגנה שלהן), פלטפורמה רחבה שמונעת פיצול, ויכולות אוטומציה ותגובה בזמן אמת.
השורה התחתונה שכל משקיע חייב להבין היא שבינה מלאכותית לא הולכת להקטין את הוצאות הסייבר, היא תגרום להן להתפוצץ, כי היא הופכת את גילוי החולשות לזול ומהיר מאי פעם.